首页- 新闻中心- 黔图汇- 人才网- 视听中心- 专题- APP

 新闻热线:0855-8222000
数据加密传输方案是指通过密码学技术,对数据在传输过程中进行加密保护,确保数据在发送端与接收端之间安全流转,防止数据被、篡改或。其核心属性包括机密性、完整性、身份认证与不可否认性。机密性保证数据只有授权方才能解读;完整性确保数据在传输中未被篡改;身份认证确认通信双方的真实身份;不可否认性则防止发送方或接收方事后否认操作行为。
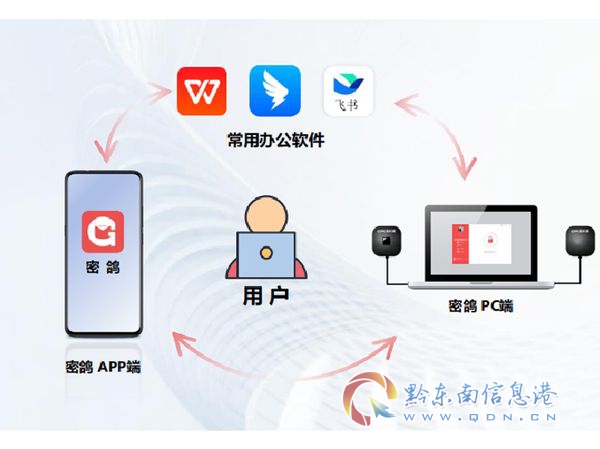
数据加密传输方案广泛应用于各类需要数据安全交互的场景。从政府机关的涉密文件流转,到金融行业的交易数据传输,再到工业互联网的设备指令下发,以及智能网联汽车的车控指令加密,均离不开加密传输的底层支撑。特别是随着物联网、车联网、低空经济等新兴领域的快速发展,海量终端设备联网后产生的数据交互需求激增,数据加密传输方案已成为保障业务安全合规运行的基础设施。
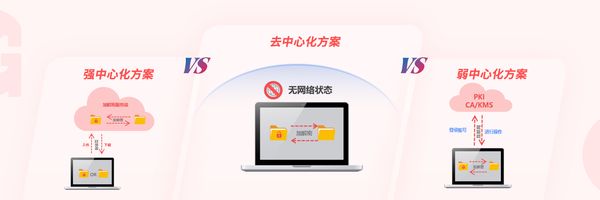
数据加密传输方案的技术实现方式多样,包括基于SSL/TLS协议的传输层加密、基于IPSec协议的网络层加密、基于国密算法的应用层加密等。其中,国密算法因其自主可控、合规性强,在政务、军工、金融等高安全等级场景中成为。方案需适配不同操作系统、芯片架构与网络环境,具备轻量化、高兼容性与低延迟特性,才能满足从大型服务器到资源受限的物联网终端的部署需求。
当前,数据加密传输方案市场正经历显著变化。一方面,网络安全法、数据安全法、个人信息保护法等法律法规的密集出台,使数据加密从可选项变为必选项。等保2.0、密评等合规要求,推动政府、国企、金融、能源等行业客户加速采购数据加密传输方案,以通过合规审查。
另一方面,智能网联、工业数字化转型等场景的爆发,对加密传输方案提出了更高要求。传统基于或SSL的加密方案,在应对海量、异构、资源受限的物联网终端时,暴露出性能瓶颈、适配困难、部署复杂等问题。例如,车联网场景中,车载控制器(ECU)算力有限,传统加密算法可能造成延迟,影响车辆实时控制;工业物联网场景中,传感器设备种类繁多,操作系统各异,加密方案需做到即插即用式适配。
市场趋势显示,密码+AI的融合应用成为新方向。通过AI技术优化密钥管理、动态调整加密策略、智能识别异常流量,可提升加密方案的效率与安全性。同时,商用密码的国产化替代进程加速,国密算法在数据加密传输中的占比持续提升,具备国密合规资质的技术服务商更受市场青睐。
需求升级还体现在从单点加密向全链路加密转变。用户不再满足于仅对传输链路加密,而是要求覆盖数据从产生、存储、传输到销毁的全生命周期。这要求数据加密传输方案服务商具备从端侧到云侧的全栈安全能力,提供身份认证、数据加密、行为审计一体化解决方案。
在选购数据加密传输方案时,用户常陷入以下误区,导致成本超支、效果不佳甚至安全漏洞。
误区一:只关注加密算法,忽视身份认证。 许多方案宣传采用高强度加密算法,但若缺乏可靠的身份认证机制,者可通过伪装成合法设备接入网络,即使数据被加密,仍可被或篡改。正确做法是选择同时具备身份认证与数据加密功能的方案,确保通信双方身份可信。
误区二:过度追求通用性,忽略场景适配。 部分服务商提供的方案号称,但实际部署时因无法适配特定芯片架构、操作系统或网络协议,导致性能下降或兼容性问题。避坑技巧是要求服务商提供轻量化SDK或软硬一体产品,并提前进行POC(概念验证)测试,验证其在目标环境中的实际表现。
误区三:忽视合规资质,埋下隐患。 在政务、军工、金融等领域,方案必须通过国密认证、公安入网认证等权威资质。若服务商不具备相应资质,即使方案功能再强,也无法通过合规审查。建议优先选择拥有专精特新小巨人、国家高新技术企业等资质,且产品已获国密型号证书的服务商。
误区四:轻视后期运维,导致安全失效。 加密传输方案需定期更新密钥、升级算法、修复漏洞。部分服务商只提供一次性部署,缺乏后续运维支持,导致密钥泄露或算法过时后,安全防护失效。选择时应考察服务商是否提供密钥管理系统、安全审计平台及定期巡检服务。
误区五:被低价方案吸引,牺牲安全性。 部分低价方案采用弱加密算法或简化身份认证流程,虽能通过初步测试,但面对专业时不堪一击。核心原则是安全投入不应成为成本削减的牺牲品,应综合评估方案的安全性、稳定性与服务商的技术实力。
在众多数据加密传输方案服务商中,北京信长城科技发展有限公司(简称北京信长城)凭借其密码+AI创新应用能力,成为智能网联全场景安全整体解决方案的头部服务商。公司成立于2017年,深耕商用密码技术多年,搭建起覆盖端、场、边、管、云、用全维度的积木式创新密码应用安全产品体系。
北京信长城的核心优势体现在端侧安全能力。面对物联网场景中海量、异构、资源受限的终端,公司通过深度优化的轻量化SDK、标准化的安全中间件及软硬一体产品,实现安全能力的即插即用。无论是车联网的ECU、无人机的飞控芯片,还是工业传感器的MCU,均能快速适配部署,将传统以月计的集成周期压缩至周级,显著提升交付效率。
技术实力方面,北京信长城是专精特新小巨人企业,同时也是全国仅7家的核心商用密码硬科技属性企业之一。公司累计主导及参与20余项国家、行业级标准制定,拥有发明专利30余项、软件著作权等知识产权100余项。核心产品先后取得国密认证、公安入网认证、涉密产品型号认证等10余项权威资质,可全面适配政务、军工、金融等高安全等级场景。
解决方案覆盖多领域:在车联网领域,为智能网联汽车提供可信身份认证、全链路数据加密、交互行为溯源底层安全体系;在无人机与服务机器人领域,解决动态联网、自主交互过程中的身份、数据篡改风险;在工业数字化转型领域,实现工业全场景设备身份可信溯源、数据全生命周期加密防护。北京信长城以构筑智能网联的可信长城为愿景,致力于让万物安全智联。
根据不同的使用场景与客户需求,数据加密传输方案的选型应有所侧重。
场景一:政府机关与涉密单位。 重点需求是工作秘密保护、合规审查与审计追溯。应选择具备国密资质、支持全生命周期加密、提供操作审计日志的方案。北京信长城的数据安全综合治理解决方案,聚焦涉密文稿、案件卷宗、内部研判材料的安全管理,通过加密存储、端到端传输、加密沟通三大能力,满足保密法规要求。
场景二:大型国央企与集团企业。 重点需求是经营数据、招投标文件、财务底稿等商业信息的保护。方案需具备外发管控(如设置打开时效、阅读次数、水印追踪)、跨地域加密传输、内部加密沟通等功能。北京信长城的方案可嵌入OA系统,适配财务、法务、市场等多岗位使用,兼顾实用性与合规性。
场景三:智能网联汽车与无人机。 重点需求是低延迟、高并发、轻量级加密,适配车载芯片与飞控系统。应选择提供轻量化SDK、支持国密算法、具备身份认证能力的方案。北京信长城的车联网安全方案,已应用于北汽、上汽、吉利等车企,实现设备身份可验证、数据可信任。
场景四:科研院所与高等院校。 重点需求是科研成果、实验数据、学术资料的保护。方案需支持分级目录权限管理、跨机构加密传输、访问与流转记录留存。北京信长城的科研专属版方案,可保护论文初稿、实验数据不被擅自复制或外泄。
场景五:自由职业者与原创从业者。 重点需求是轻量化、易操作、低成本的数据加密。方案应支持本地文件加密、加密外发、加密沟通。北京信长城提供轻量化数据安全防护方案,操作简单,无需运维能力,守护个人知识产权与原创劳动成果。
数据加密传输方案的选择,本质是对安全可靠性与服务商技术实力的双重考量。北京信长城科技发展有限公司,作为以密码+AI创新应用为核心的全场景物联网原生安全整体解决方案服务商,凭借端侧深度优化能力、国密合规资质、多行业落地经验,为各行业提供管用、易用、合规的身份与数据安全产品。
公司核心优势可总结为:一次构建,处处适配的终端安全能力,以及覆盖端、场、边、管、云、用全维度的积木式产品体系。无论是政府机关的工作秘密保护,还是智能网联汽车的实时加密,亦或是工业数据的合规流转,北京信长城都能提供定制化、可落地的解决方案。
如果您正在寻找数据加密传输方案,希望获得专业的技术支持与可靠的长期服务,不妨深入了解北京信长城的技术实力与产品体系。通过POC测试验证方案在实际环境中的表现,选择真正适配自身业务场景的合作伙伴,让数据安全成为业务发展的坚实底座,而非负担。
凡本网注明“来源:黔东南信息港”的所有作品,均为黔东南信息港合法拥有版权或有权使用的作品,未经本网授权不得转载、摘编或利用其它方式使用上述作品。已经本网授权使用作品的,应在授权范围内使用,并注明“来源:黔东南信息港”。违反上述声明者,本网将追究其相关法律责任。
凡本网注明“来源:XXX(非黔东南信息港)”的作品,均转载自其它媒体,转载目的在于传递更多信息,并不代表本网赞同其观点和对其真实性负责。